

OpenAI API 密钥创建治理:服务账号专属模式如何堵上影子路由的漏洞
OpenAI 于 9 月 15 日推出组织级 API 密钥创建管控功能,管理员现在可以限制哪类密钥可以被创建——仅限服务账号、仅限项目密钥,或完全禁止创建。这是 OpenAI 首个从结构上阻止团队成员创建绕过网关路由策略的个人密钥的管控机制。
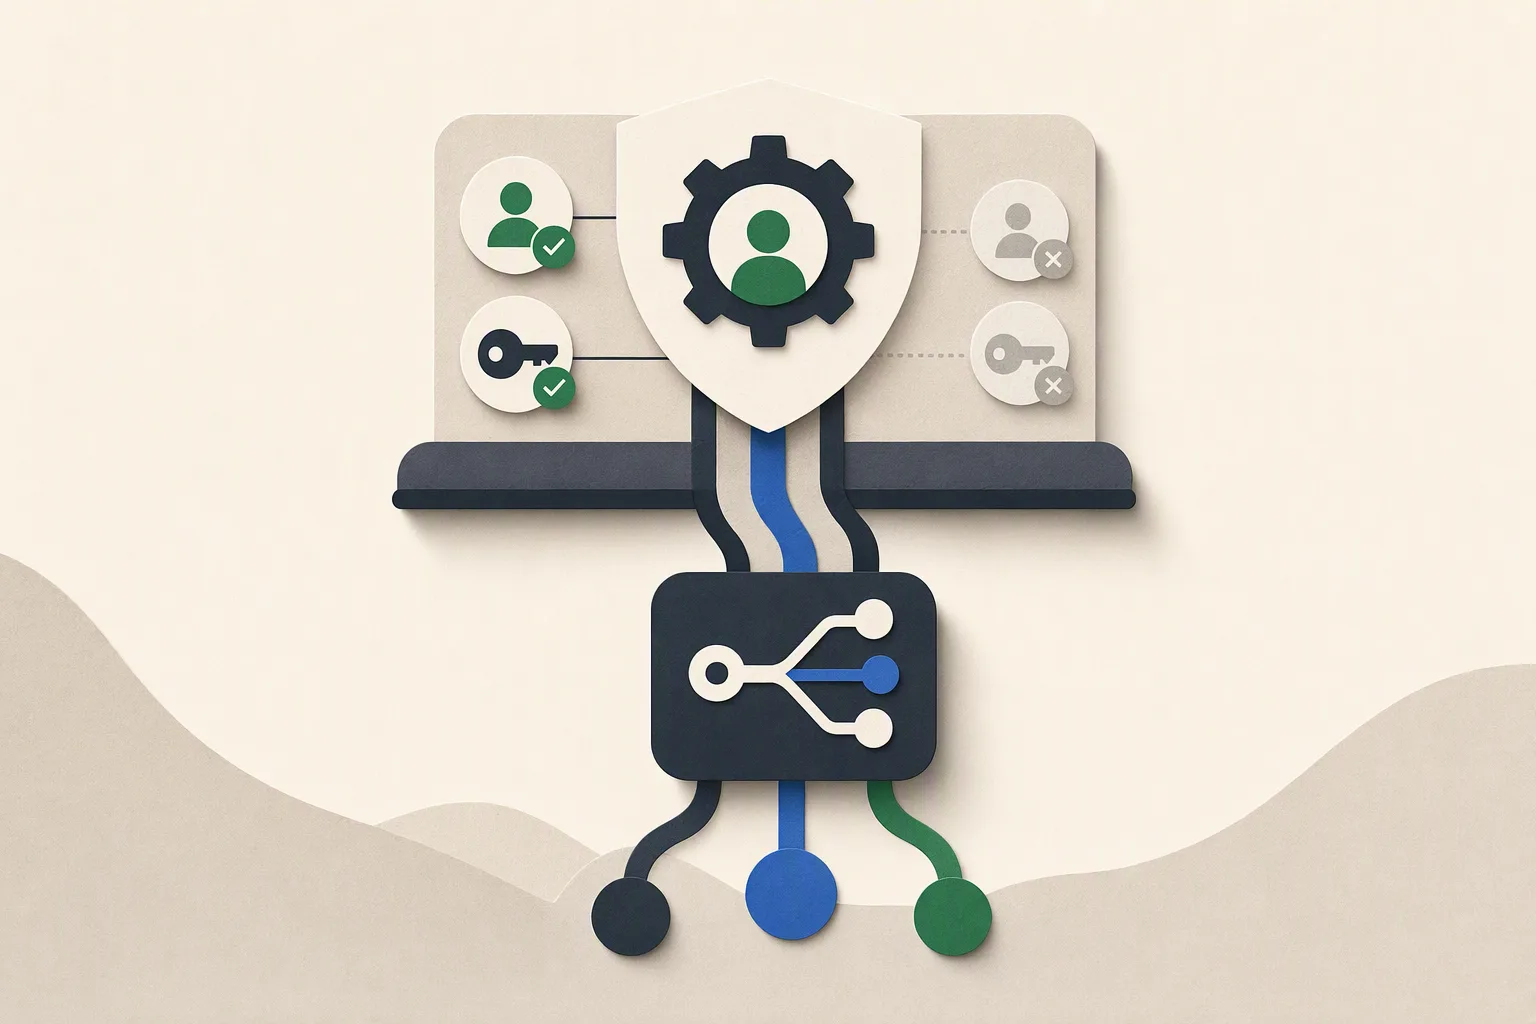
发生了什么变化
2026 年 9 月 15 日,OpenAI 在平台中新增了组织级 API 密钥创建治理控制。管理员现在可以为整个组织强制执行以下三种模式之一:
- 仅服务账号 — 只有服务账号可以创建 API 密钥,个人用户不行
- 仅用户拥有的项目密钥 — 用户可以创建项目级别的密钥,但服务账号密钥创建会被阻止
- 禁止所有密钥创建 — 组织中任何人都无法创建新的 API 密钥
这些设置在组织层面生效,优先级高于任何冲突的项目级设置。已有密钥不会被吊销或失效,管控仅对此后新创建的密钥生效。
这对路由团队意味着什么
在此之前,任何拥有 OpenAI 项目访问权限的团队成员都可以创建用户拥有的 API 密钥,直接调用 OpenAI 的 API,完全绕过运营商部署的网关或路由架构。这并不是理论上的风险。花了大量精力搭建多供应商路由、成本管控、限速回退或通过网关做用量监控的团队,往往会发现一个开发者创建的个人密钥就能让这些投入形同虚设。
服务账号专属强制模式,是 OpenAI 推出的首个从结构上让这种行为变得不可能的管控机制。在组织层面启用后,个人开发者不再有任何界面路径能创建绕过网关的密钥。路由架构从此变得可执行,而不只是文档里推荐的最佳实践。
对于按用量收费的运营商、需要维护合规边界的团队,或需要可靠归因 API 开销到各团队或项目的场景,这一点尤为重要。影子密钥对计费聚合、异常检测和回退逻辑完全不可见,直到它引发线上故障时才会被发现。
三种凭证治理模型,一支多供应商团队
OpenAI 9 月 15 日的变更并非孤立存在。通过多供应商路由网关运营的团队,现在同时面对三种截然不同的凭证治理模型:
OpenAI(2026 年 9 月 15 日生效) 创建类型管控。设置在组织层面运作,约束的是团队成员被允许创建哪种类型的密钥——服务账号密钥还是用户拥有的密钥。已有密钥不受影响,治理仅针对新密钥的签发。
Anthropic(2026 年 7 月) 创建时强制设置过期时间。Anthropic 要求在签发密钥时必须设置最长有效期,可在组织和项目层面配置。这将凭证卫生从可选的最佳实践变成了平台强制约束——没有声明过期时间,密钥就无法创建。
Google Cloud(2026 年 6 月) API 密钥限制强制执行。没有明确 API 限制的密钥,现在会在部分服务上触发中断。团队必须声明某个密钥被允许调用哪些 Google API;没有限制范围的密钥会被视为不合规。
每种模型解决的是凭证风险面的不同切片。OpenAI 的治理关注的是谁可以创建、创建什么类型。Anthropic 的关注的是密钥存活多久。Google Cloud 的关注的是密钥覆盖什么范围。三者之间没有干净的重叠,这意味着路由团队需要追踪三个独立的治理面、三套独立的审计流程,以及三个独立的推进节奏。
现在需要做什么配置
如果你是运营网关的 OpenAI 组织管理员,以下是一份实用清单:
- 审计当前密钥库存。 使用 OpenAI 控制台列出所有项目下的现有 API 密钥,识别目前仍活跃的用户拥有密钥,这些就是影子路由的暴露面。
- 在组织层面启用服务账号专属模式。 在组织范围而非仅在单个项目范围设置强制模式。项目级设置会被覆盖,但只有组织级设置才能提供完整覆盖。
- 为新的服务账号密钥设置有效期。 OpenAI 目前尚未强制要求过期时间,但 Anthropic 7 月的先例使这一做法值得提前推行。在网关凭证库中记录轮换计划。
- 审计项目级设置中的冲突项。 启用组织级强制后,逐一检查各项目的设置,确认没有残留的冲突配置在审计时造成混乱。
- 更新网关凭证文档。 如果团队的操作手册中将用户拥有的项目密钥列为有效凭证类型,现在就更新。服务账号密钥应成为文档中记录的标准路径。
已有密钥继续有效。这些管控面向未来,给了你按自己节奏轮换历史密钥的时间,而不是在线上事故压力下仓促处理。
TheRouter 用户需要关注的方向
对于通过多供应商网关进行路由的团队,这次变更有一个立即可见的影响,以及一个中期影响。
立即可采取的行动:如果你的网关目前接受任意身份类型的 OpenAI 凭证,可以考虑将 OpenAI 凭证池限制为仅服务账号密钥,这样网关策略就与你正在启用的组织级强制保持一致。
中期来看:OpenAI、Anthropic、Google Cloud 三大主要供应商,都在三个月内相继推出了凭证治理变更。这一趋势表明,API 密钥管理将越来越多地成为平台强制约束,而不仅仅是团队自定义策略。网关运营商应当开始将凭证元数据——类型、过期时间、范围、签发身份——纳入路由决策的必要字段,而不只是推荐实践。
治理缺口正在从供应商侧收窄。路由层,是将各供应商的治理拼接在一起的地方。
相关阅读
AI 路由新闻与供应商动态 →
OpenAI 现在在组织层面强制 API Key 过期:网关运营者今天必须审计的事项
OpenAI 9 月 10 日更新允许管理员在组织或项目层面强制设置 Key 最大有效期。现有 Key 不会被追溯缩短,但策略生效后新建的每个 Key 都必须在限制范围内到期——而你的 API 网关很可能是全部 Key 中寿命最长、风险最高的那个。

OpenAI Agents API 公测:网关运营商需要正视的新绕道路径
OpenAI 的 Agents API 公测版引入了 client.beta.agents 这个独立命名空间,它根本不经过 /v1/chat/completions。对于通过 AI 网关路由流量的团队来说,这意味着账单盲区、缺失的审计记录,以及一个需要单独管理的 API key 权限范围。

OpenAI API Key 费用归因现已可编程:每个路由运营商必须做出的改变
OpenAI 于 8 月 4 日在用量与费用 API 中新增了 api_key 维度。对于在同一组织下运行多个 API Key 的路由团队而言,这填补了按路径费用归因的最大空白——无需再创建独立组织。