

Управление созданием API-ключей в OpenAI: как режим «только service account» закрывает дыру теневой маршрутизации
Новые орг-контроли OpenAI позволяют запретить создание личных API-ключей — первый механизм, структурно закрывающий теневую маршрутизацию в администрируемых организациях.
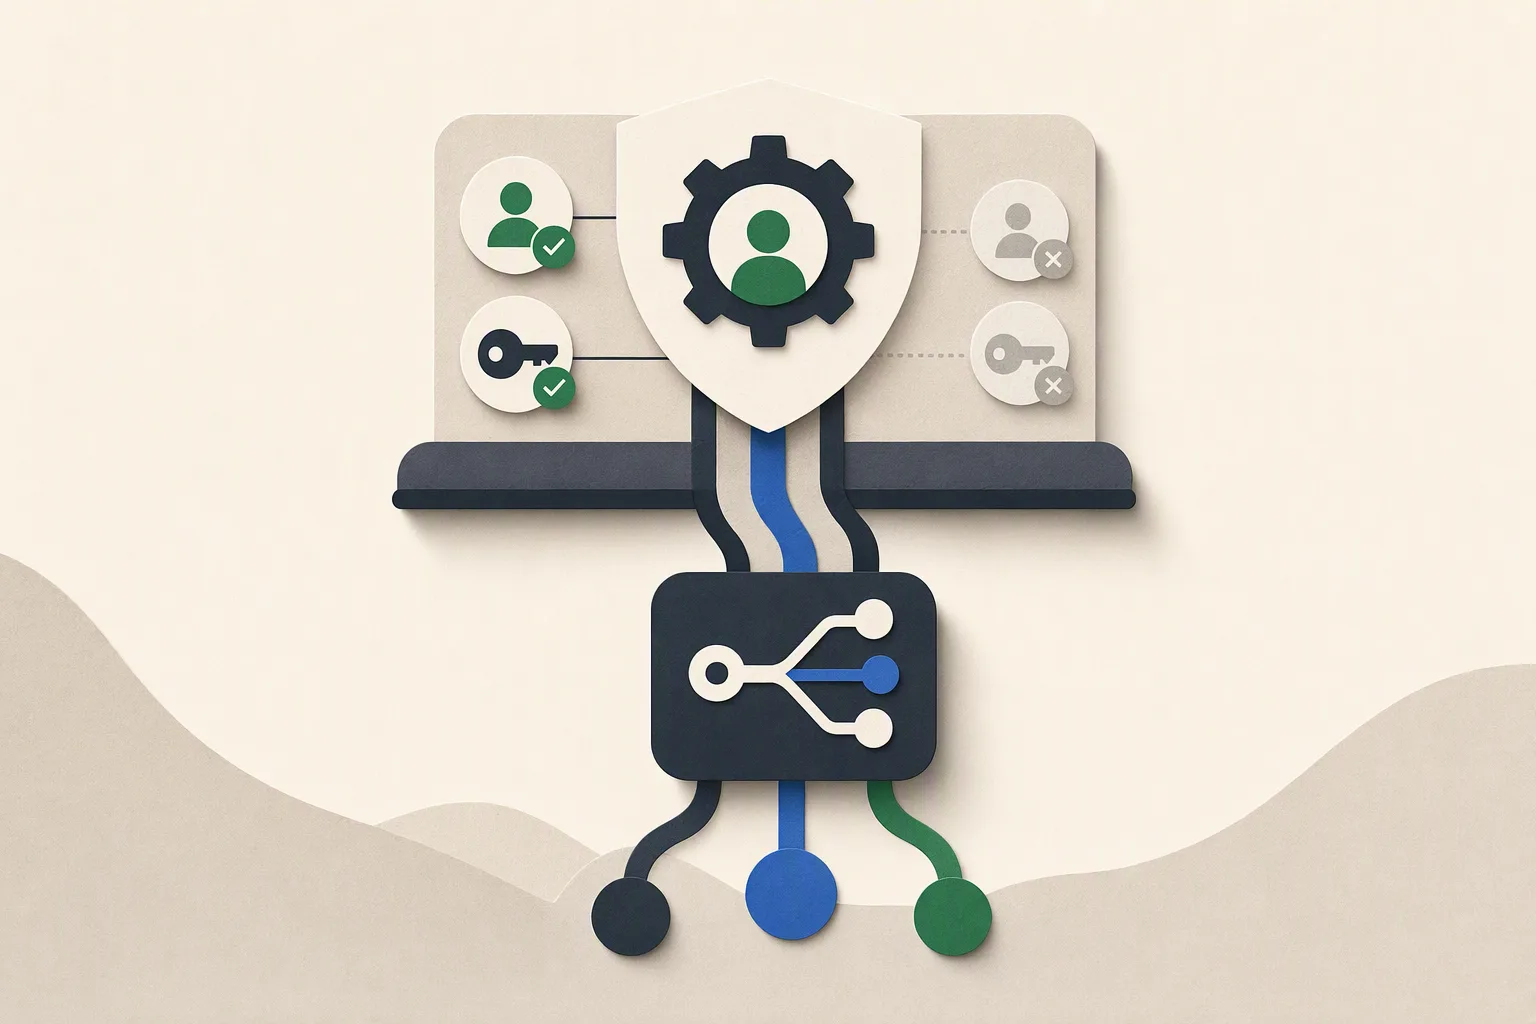
Что изменилось
15 сентября 2026 года OpenAI добавила в платформу контроли управления созданием API-ключей на уровне организации. Администраторы теперь могут установить один из трёх режимов для всей организации сразу:
- Только service account — API-ключи вправе создавать исключительно service account'ы; пользователи лишаются этой возможности
- Только пользовательские project keys — пользователи могут создавать ключи в рамках проекта, но создание ключей service account заблокировано
- Полный запрет создания ключей — никто в организации не может создать новый API-ключ
Параметры действуют на уровне организации и имеют приоритет над любыми конфликтующими настройками отдельных проектов. Уже существующие ключи не отзываются и не теряют силу — контроли влияют только на создание новых ключей в будущем.
Почему это важно для команд, работающих с routing
До этого изменения любой член команды, имеющий доступ к проекту OpenAI, мог создать пользовательский API-ключ и обращаться напрямую к API OpenAI, полностью минуя gateway или routing-инфраструктуру оператора. Это не теоретический риск. Команды, вложившие усилия в многопровайдерный routing, контроль затрат, fallback при превышении rate limit или мониторинг через gateway, регулярно сталкивались с тем, что один разработчик, создавший личный ключ, обесценивал всю эту работу.
Режим принудительного использования только service account — первый структурный контроль OpenAI, делающий это невозможным. При его включении на уровне организации у разработчика больше нет пути в интерфейсе для создания ключа, обходящего gateway. Routing-архитектура становится принудительно применимой, а не просто рекомендуемой в документации.
Особенно это критично для операторов, выставляющих счета по потреблению, поддерживающих границы соответствия требованиям или нуждающихся в надёжной атрибуции API-расходов по командам и проектам. Теневой ключ невидим для агрегации биллинга, обнаружения аномалий и логики fallback — до тех пор, пока не вызовет инцидент в production.
Три модели управления учётными данными — одна многопровайдерная команда
Изменение от 15 сентября не существует в вакууме. Команды, использующие многопровайдерный routing gateway, теперь управляют тремя принципиально разными моделями governance учётных данных одновременно:
OpenAI (с 15 сентября 2026 года). Контроль типа создаваемых ключей. Параметры действуют на уровне организации и регулируют какой тип ключа вправе создать член команды — ключ service account или пользовательский. Существующие ключи не затрагиваются; governance применяется только к новой выдаче.
Anthropic (июль 2026 года). Обязательный срок истечения при создании. Anthropic требует устанавливать максимальный срок жизни ключа в момент его выдачи; параметр настраивается на уровне организации и проекта. Это переводит гигиену учётных данных из разряда рекомендуемых практик в платформенное требование — ключ нельзя создать без объявленного срока действия.
Google Cloud (июнь 2026 года). Принудительные ограничения API-ключей. Ключи без явных ограничений на API теперь вызывают сбой ряда сервисов. Команды обязаны декларировать, к каким API Google ключ разрешён; ключ без ограничений считается несоответствующим требованиям.
Каждая модель закрывает отдельный срез рисков учётных данных. Governance OpenAI — о том, кто может создавать и какого типа. Anthropic — о том, как долго живёт ключ. Google Cloud — о том, какой охват имеет ключ. Чистого пересечения между ними нет, а значит, routing-команде нужно отслеживать три независимых governance-среза, три независимые процедуры аудита и три независимых графика внедрения изменений.
Что настраивать прямо сейчас
Если вы администратор организации OpenAI и эксплуатируете gateway, ниже практический чеклист:
- Проведите аудит текущего инвентаря ключей. С помощью панели управления OpenAI получите список всех API-ключей во всех проектах. Выявите активные пользовательские ключи — это и есть ваше теневое routing-воздействие.
- Включите режим «только service account» на уровне организации. Устанавливайте режим в масштабах организации, а не отдельного проекта. Настройки проектов перекрываются, но только уровень организации даёт полное покрытие.
- Задайте срок жизни новых ключей service account. OpenAI пока не обязывает к истечению срока, но июльский прецедент Anthropic делает это разумной превентивной мерой. Зафиксируйте расписание ротации в хранилище учётных данных gateway.
- Проверьте настройки проектов на конфликты. После включения организационного принуждения проверьте настройки каждого проекта: убедитесь, что нет конфликтующих конфигураций, которые могут вызвать путаницу при аудите.
- Обновите документацию по учётным данным gateway. Если в операционных руководствах команды пользовательские project keys упоминаются как допустимый тип учётных данных — обновите их сейчас. Ключи service account должны стать задокументированным стандартным путём.
Существующие ключи продолжают работать. Контроли направлены в будущее, что даёт время ротировать унаследованные ключи в удобном темпе, а не под давлением инцидента.
На что обратить внимание пользователям TheRouter
Для команд, маршрутизирующих через многопровайдерный gateway, это изменение имеет немедленный и среднесрочный эффект.
Немедленно: если ваш gateway сейчас принимает учётные данные OpenAI любого типа, рассмотрите ограничение пула до ключей service account. Это согласует политику gateway с принуждением на уровне организации, которое вы вводите.
В среднесрочной перспективе: все три крупных провайдера — OpenAI, Anthropic и Google Cloud — выпустили изменения в governance учётных данных в течение трёх месяцев. Паттерн говорит о том, что управление API-ключами всё больше становится платформенным требованием, а не командной политикой. Операторам gateway стоит закладываться на то, что метаданные учётных данных — тип, срок истечения, охват, выдавшая identity — станут обязательным полем в решениях по маршрутизации, а не просто хорошей практикой.
Governance-разрыв сужается со стороны провайдеров. Routing-слой — это место, где их governance сшивается воедино.
Похожие материалы
Новости AI-роутинга и провайдеров →
OpenAI теперь принудительно устанавливает срок действия API-ключей на уровне организации: что должны проверить операторы шлюзов
OpenAI теперь позволяет задавать максимальный срок жизни ключей на уровне организации или проекта. Существующие ключи не укорачиваются, но все новые обязаны истекать в рамках лимита — а ваш шлюз, вероятно, самое рискованное место хранения долгоживущих ключей.

OpenAI Agents API Beta: Новый обход шлюза, который операторам необходимо учесть
Публичная бета Agents API от OpenAI вводит отдельное пространство имён client.beta.agents, не проходящее через /v1/chat/completions. Для команд с AI-шлюзами: слепые зоны в биллинге, пробелы в аудите и новый scope API key.

Атрибуция затрат по API-ключам OpenAI теперь программируема: что должен изменить каждый оператор маршрутизации
4 августа OpenAI добавила измерение api_key в API использования и затрат. Для команд, использующих несколько ключей в одной организации, это закрывает главный пробел в атрибуции затрат по пути запроса — без создания отдельных организаций.